
Giriş: Ağınızın Yol Haritasını Çizmek
Günümüzde dijitalleşen iş dünyasında, kesintisiz ve güvenli bir internet bağlantısı sadece bir lüks değil, temel bir ihtiyaçtır. Ancak, arka planda bu bağlantıyı sağlayan karmaşık yapıyı anlamak genellikle zordur. Verileriniz, dizüstü bilgisayarınızdan çıkıp internetteki hedefine ulaşana kadar hangi yollardan geçiyor? Hangi cihazlar güvenliğinizi sağlıyor, hangileri trafiği yönetiyor?
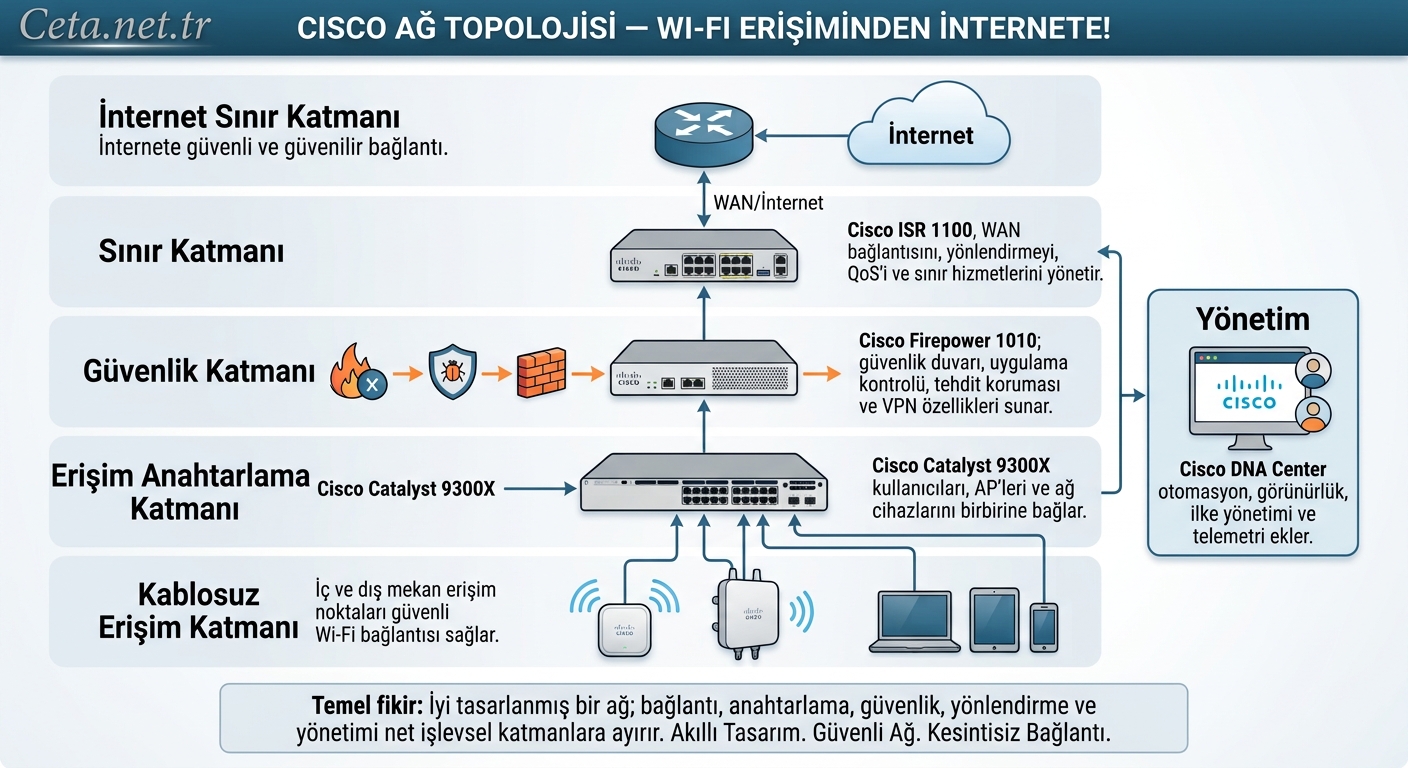
Bugün, modern bir Cisco tabanlı ağ topolojisini inceleyerek bu soruların cevaplarını katman katman açığa çıkaracağız. Görselimizde yer alan şema, uçtan uca mükemmel bir ağ tasarımının nasıl olması gerektiğini gösteren ideal bir referans modelidir. Hadi, verinin bu heyecan verici yolculuğuna en alt katmandan, yani "Kablosuz Erişim"den başlayalım.
Katman 1: Kablosuz Erişim Katmanı (Wireless Access Layer)
Verinin yolculuğu, kullanıcıların ağa dahil olduğu bu noktada başlar.
-
Cihazlar: Akıllı telefonlar, tabletler ve dizüstü bilgisayarlar (şemanın sağ alt köşesinde).
-
İşlev: Veriler, Wi-Fi sinyalleri aracılığıyla kablosuz erişim noktalarına (Access Point - AP) iletilir. Topolojimizde hem iç mekan hem de dış mekan AP'leri (Cisco Catalyst serisi) kullanılarak her alanda kapsama alanı ve yüksek performanslı bağlantı sağlanmıştır.
-
Özet: Bu katman, mobility'nin (hareketliliğin) temelidir ve kullanıcı deneyiminin başladığı ilk temas noktasıdır.
Katman 2: Erişim Anahtarlama Katmanı (Access Switching Layer)
Veri kablosuz ağdan çıktıktan sonra kablolu ağın fiziksel altyapısına giriş yapar. Burası, ağın "iskeleti"dir.
-
Kilit Cihaz: Cisco Catalyst 9300X. Bu güçlü switch'ler, ağın performanslı ve güvenilir çalışmasının anahtarıdır.
-
İşlev: Erişm Noktaları (AP), kablolu bağlantılar (laptops) ve diğer ağ cihazları doğrudan bu switch'lere bağlanır. Catalyst 9300X, gelen devasa trafiği yönetir, veri paketlerini bir sonraki durağa en hızlı şekilde aktarır ve AP'lere enerji (PoE - Power over Ethernet) sağlar.
-
Özet: Bu katman, ağın fiziksel bağlantılarını bir araya getirerek trafiği konsolide eder.
Katman 3: Güvenlik Katmanı (Security Layer)
Artık trafik ağın içinde dolaşıyor, peki ya güvenlik? Bu katman, ağın "muhafız"ıdır.
-
Kilit Cihaz: Cisco Firepower 1010.
-
İşlev: Veriler, internete çıkmadan veya ağın daha derinlerine inmeden önce Firepower 1010 firewall (güvenlik duvarı) tarafından didik didik edilir. Bu cihaz sadece gelen/giden paketleri kontrol etmez; aynı zamanda:
-
Güvenlik Duvarı: Zararlı trafiği engeller.
-
Uygulama Kontrolü: Hangi uygulamaların ağda çalışabileceğini belirler.
-
Tehdit Koruması (IPS): Bilinen saldırı imzalarını tanır ve durdurur.
-
VPN: Şubeler arası veya uzaktan çalışanlar için güvenli, şifreli tüneller oluşturur.
-
-
Özet: Bu katman, ağı dış dünyadan gelebilecek her türlü tehdide karşı korur ve görünürlük sağlar.
Katman 4: Sınır Katmanı (Edge Layer)
Verileriniz artık güvenli, peki ama internete nasıl ulaşacaklar? İşte bu katman ağın "sınır kapısı"dır.
-
Kilit Cihaz: Cisco ISR 1100.
-
İşlev: Bu WAN (Wide Area Network) router (yönlendirici), yerel ağınızı internete veya diğer kurumsal şubelere bağlar.
-
Yönlendirme (Routing): Veri paketlerinin en iyi yolu izlemesini sağlar.
-
QoS (Quality of Service): Kritik trafiğe (örneğin sesli görüşme) öncelik vererek internetin yavaşlaması durumunda bile kalitenin bozulmamasını sağlar.
-
Sınır Hizmetleri: WAN bağlantısını yönetir ve optimize eder.
-
-
Özet: Yerel ağın internete açılan kapısıdır.
Katman 5: İnternet Sınır Katmanı (Internet Edge Layer)
Bu katman, ağın bittiği ve dış dünyanın başladığı noktadır.
-
İşlev: ISR 1100'den gelen veriler, kurumsal ağın en ucundaki bu noktada toplanır. Burada bir internet router'ı ve bağlantıyı simgeleyen "İnternet" bulutu yer alır.
-
Özet: Kurumsal ağın internet servis sağlayıcısıyla (ISS) fiziksel olarak buluştuğu ve "dünyaya" bağlandığı noktadır.
Ağın Beyni: Yönetim ve Görünürlük (Management Layer)
Topolojinin sağ tarafındaki büyük mavi kutu, ağın "operasyon merkezi"dir.
-
Kilit Cihaz/Yazılım: Cisco DNA Center.
-
İşlev: Bu sistem, ağdaki tüm Cisco cihazlarını tek bir noktadan yönetmeyi sağlar.
-
Otomasyon: Yüzlerce switch veya AP'nin kurulumunu dakikalar içinde otomatikleştirir.
-
Görünürlük (Analytics): Ağdaki performans sorunlarını, güvenlik tehditlerini veya arızalı cihazları anında tespit eder (telemetri verileriyle).
-
İlke Yönetimi: Güvenlik politikalarını tek bir yerden tüm ağa uygular.
-
-
Özet: Karmaşık ağları basitleştirir, yönetilebilirliği artırır ve proaktif bakım yapmayı sağlar.
Sonuç: Neden Katmanlı Mimarî?
Bu topoloji şemasında gördüğümüz gibi, başarılı bir ağ tasarımı sadece cihazları birbirine bağlamak değildir. İşlevleri katmanlara ayırmak (Kablosuz, Erişim, Güvenlik, Sınır, Yönetim) bize şunları sağlar:
-
Ölçeklenebilirlik: Ağ büyüdükçe her katman bağımsız olarak genişletilebilir.
-
Yüksek Güvenlik: Güvenlik politikaları her noktaya uygulanır, ancak Güvenlik Katmanı'nda merkezileşir.
-
Performans: Trafik akışı optimize edilmiştir ve QoS ile kritik veriler önceliklendirilir.
-
Yönetilebilirlik: DNA Center gibi araçlarla ağın kontrolü tamamen ekiplerin elindedir.
Kurumsal bir ağ altyapısı kurarken bu katmanlı mimariyi referans almak, işletmenizin dijital geleceğini sağlam bir temel üzerine inşa etmenizi sağlayacaktır.